Quando basta un'email per mettere in ginocchio la scuola italiana
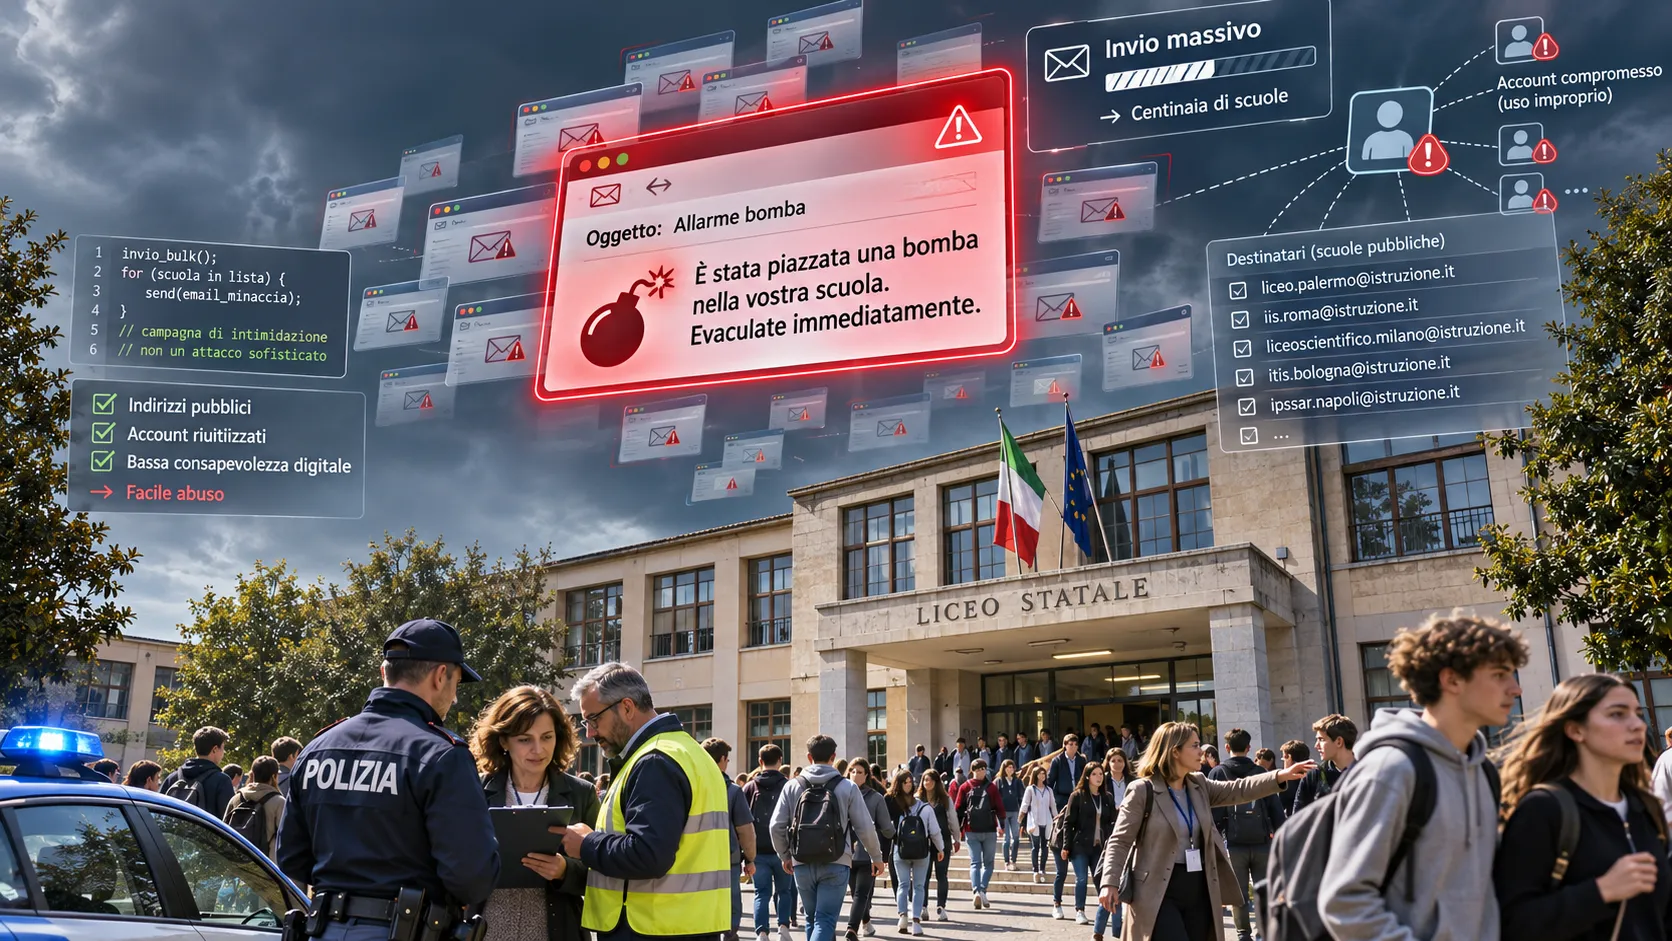
Due giorni di allarme, migliaia di scuole coinvolte, studenti evacuati, lezioni sospese, forze dell'ordine mobilitate. Tutto questo per alcune email contenenti minacce di attentati, inviate massivamente a istituti scolastici italiani.
Le cronache hanno parlato ripetutamente di attacchi hacker, alimentando nell'opinione pubblica l'immagine di una sofisticata operazione informatica, orchestrata da misteriosi criminali digitali capaci di penetrare nelle infrastrutture tecnologiche del nostro sistema scolastico.
Ma fermiamoci un momento e poniamoci una domanda: dov'è stato, esattamente, l'attacco hacker?
Per quanto emerso dalle ricostruzioni, non risulta che i sistemi informatici delle scuole siano stati violati, che i loro server siano stati compromessi o che siano state superate le protezioni delle infrastrutture digitali del Ministero dell'Istruzione e del Merito; quindi si è trattato, piuttosto, di una campagna di invio massivo di messaggi di posta elettronica, effettuata attraverso account presumibilmente compromessi.
Certamente un fenomeno grave per le conseguenze che ha prodotto, ma tecnicamente molto diverso da quello che l'espressione "attacco hacker alle scuole" lascia immaginare.
La compromissione degli account utilizzati per l'invio costituisce, naturalmente, un possibile illecito informatico. Ma ciò non significa che i destinatari delle email siano stati a loro volta hackerati e soprattutto, non significa che l'operazione abbia richiesto capacità tecnologiche particolarmente sofisticate; gli indirizzi di posta elettronica degli istituti scolastici sono pubblicamente reperibili, anche attraverso i servizi online del Ministero. Raccoglierli e utilizzarli per una campagna automatizzata di messaggi non richiede necessariamente competenze straordinarie.
Potenzialmente, anche un ragazzo dotato di conoscenze informatiche di base, qualche strumento di automazione e una sufficiente dose di irresponsabilità potrebbe organizzare un invio massivo di email, ma questo non dimostra che sia stato un ragazzo a farlo; dimostra, però, quanto sia sbagliato confondere automaticamente la dimensione dell'evento con la complessità tecnica dell'operazione.
Hacker non significa semplicemente saper inviare migliaia di email
È necessario restituire alle parole il loro significato: un hacker, nel senso tecnico del termine, è una persona che possiede conoscenze approfondite dei sistemi informatici, delle reti, dei protocolli di comunicazione, dei linguaggi di programmazione e delle architetture software. È qualcuno capace di analizzare il funzionamento delle tecnologie, individuarne le vulnerabilità e, in determinati contesti, superare sistemi di protezione; non necessariamente un criminale: molti hacker operano legalmente nel campo della sicurezza informatica, contribuendo a proteggere infrastrutture, individuare difetti e prevenire incidenti.
Utilizzare il termine "hacker" come sinonimo universale di qualsiasi attività illecita compiuta con un computer significa banalizzare una disciplina altamente specialistica.
Inviare migliaia di email non rende automaticamente un individuo un hacker, così come possedere un'automobile non rende una persona un pilota di Formula 1.
Questa distinzione non è soltanto linguistica: è culturale, perché se continuiamo a descrivere come operazioni informatiche sofisticate attività che potrebbero essere tecnicamente elementari, finiremo inevitabilmente per sopravvalutare le capacità degli aggressori e, contemporaneamente, sottovalutare le nostre carenze ed è proprio qui che emerge il problema più inquietante.
Il paradosso: la scuola che dovrebbe insegnare a riconoscere i rischi digitali finisce per subirli
La scuola italiana ha il compito di formare le nuove generazioni, sviluppare lo spirito critico, insegnare a distinguere i fatti dalle apparenze e preparare i giovani a vivere consapevolmente in una società sempre più tecnologica; eppure, davanti a una campagna di messaggi minatori, il sistema scolastico ha mostrato tutta la propria fragilità.
Naturalmente, una minaccia di attentato non può essere ignorata. La tutela della vita e dell'incolumità degli studenti viene prima di qualsiasi considerazione tecnica. Un dirigente scolastico non può permettersi di liquidare autonomamente come uno scherzo una segnalazione potenzialmente pericolosa, ma proprio per questo dovrebbero esistere procedure chiare, condivise e tempestive per valutare l'attendibilità delle comunicazioni, coordinarsi con le autorità competenti e distinguere una minaccia specifica da una campagna indiscriminata di intimidazione, perché la sicurezza non può ridursi all'automatismo secondo cui arriva un'email, si legge la parola "bomba" e si evacua l'edificio.
La prudenza è indispensabile. Il panico organizzativo non è una procedura di sicurezza.
È paradossale che proprio la scuola, istituzione che dovrebbe rappresentare una delle principali fonti del sapere e della competenza del Paese, possa trovarsi impreparata davanti a una situazione che richiede prima di tutto capacità di analisi, cultura digitale e protocolli operativi adeguati; perché se un sistema reagisce in maniera generalizzata a migliaia di messaggi sostanzialmente analoghi, senza riuscire fin dall'inizio a distinguere la minaccia dalla sua strumentalizzazione, significa che qualcosa, nella catena della prevenzione e della gestione del rischio, deve essere rivisto.
Pierino e la telefonata per saltare l'interrogazione
Mi viene in mente il più classico degli episodi della tradizione scolastica italiana: Pierino, impreparato per l'interrogazione, telefona alla segreteria della scuola e annuncia che nell'edificio è stata collocata una bomba; sicuramente nella fattispecie un gesto irresponsabile, potenzialmente perseguibile, che obbliga comunque a prendere sul serio la segnalazione e a svolgere le necessarie verifiche.
Ora immaginiamo che Pierino, invece di telefonare a una sola scuola, scopra come inviare automaticamente lo stesso messaggio a migliaia di istituti.
Il risultato potrebbe essere un'emergenza nazionale.
Naturalmente, gli episodi di questi giorni sono più articolati di una bravata scolastica. Vi sono account compromessi, possibili collegamenti internazionali e indagini che dovranno chiarire responsabilità e motivazioni, ma è proprio nella scala dell'operazione che risiede il paradosso.
Una minaccia identica, inviata contemporaneamente a migliaia di scuole, dovrebbe costituire non soltanto un elemento di preoccupazione, ma anche un importante indizio da valutare tecnicamente; la ripetitività dei messaggi, i tempi di invio, la provenienza apparente, le intestazioni della posta elettronica e l'eventuale presenza di precedenti analoghi sono tutti elementi utili a ricostruire il fenomeno.
Non si tratta di chiedere ai presidi di trasformarsi in investigatori informatici. Si tratta di pretendere che il sistema scolastico possa contare su competenze specialistiche e procedure centralizzate capaci di offrire rapidamente indicazioni affidabili.
Perché se basta moltiplicare una minaccia per diecimila destinatari per trasformare un messaggio sospetto in un'emergenza nazionale, allora il problema non è soltanto chi scrive l'email. È anche il sistema che deve gestirla.
Dove sono finite le competenze informatiche?
Ed eccoci alla questione più scomoda:
Da anni si parla di digitalizzazione, innovazione, scuola 4.0, competenze tecnologiche, cittadinanza digitale e trasformazione dei processi educativi.
Abbiamo computer, reti wireless, registri elettronici, piattaforme cloud, lavagne interattive e strumenti di intelligenza artificiale, ma possedere strumenti tecnologici non significa necessariamente comprenderli.
La digitalizzazione non coincide con la competenza digitale.
Quanti operatori del sistema scolastico sono realmente preparati a riconoscere un messaggio fraudolento? Quanti conoscono almeno i principi essenziali della sicurezza della posta elettronica? Quanti sanno distinguere un indirizzo visualizzato dal mittente effettivo, riconoscere un tentativo di phishing o comprendere il valore delle intestazioni tecniche di un messaggio?
E soprattutto: quanti istituti dispongono di referenti adeguatamente formati, procedure di escalation e canali di verifica rapidi?
Sono domande che meritano risposte, non slogan!
Le informazioni utili a un'indagine possono trovarsi nelle intestazioni complete delle email, nei server attraversati dal messaggio, nei sistemi di autenticazione della posta e nei log disponibili ai gestori del servizio.
Un indirizzo IP, da solo, non identifica necessariamente l'autore di un messaggio, così come un server collocato all'estero non dimostra la nazionalità di chi lo utilizza. Ma proprio per questo servono professionisti in grado di interpretare correttamente i dati.
Sarebbe interessante sapere quanto rapidamente siano stati acquisiti e confrontati questi elementi, quali verifiche siano state effettuate sui precedenti e quali informazioni siano state condivise con gli istituti, perché l'alternativa non può essere scegliere tra ignorare ogni minaccia ed evacuare indiscriminatamente ogni edificio.
Certificazioni, titoli e competenze: la grande contraddizione italiana
La vicenda riporta al centro anche un tema che il mondo della scuola tende troppo spesso a evitare: il rapporto tra titoli formali e competenze effettive: nel sistema scolastico italiano le competenze informatiche vengono frequentemente misurate attraverso diplomi, certificazioni e punteggi amministrativi, in Italia una certificazione digitale può contribuire al riconoscimento di determinate competenze o all'attribuzione di punteggi nelle graduatorie; un diploma tecnico può costituire, nelle condizioni previste dalla normativa, un titolo di accesso a specifici ruoli di insegnamento tecnico-pratico.
Ma è davvero sufficiente?
Possedere una certificazione non equivale necessariamente a saper amministrare una rete, analizzare un incidente di sicurezza, riconoscere una compromissione o gestire una situazione di emergenza informatica, allo stesso modo, un titolo di studio rappresenta una qualificazione formale, non una garanzia assoluta di aggiornamento professionale.
Questo non significa svalutare i diplomi, le certificazioni o il lavoro degli insegnanti tecnico-pratici. Significa chiedersi se i criteri utilizzati per riconoscere le competenze siano sempre adeguati alla complessità tecnologica attuale, perché quando il sistema premia prevalentemente l'accumulo di titoli e attestati, senza valorizzare in misura sufficiente la capacità operativa e l'esperienza concreta, il rischio è costruire una competenza più burocratica che sostanziale.
E non possiamo ignorare un ulteriore paradosso: oggi alcuni studenti, grazie alla passione personale, alla sperimentazione e allo studio autonomo, possiedono conoscenze tecniche più avanzate di quelle di molti adulti che dovrebbero accompagnarli nel loro percorso formativo.
Non è una colpa degli insegnanti, o forse molto spesso lo è! È soprattutto il segnale di un cambiamento epocale che richiede aggiornamento continuo, investimenti seri e una diversa valorizzazione delle professionalità: la scuola non deve necessariamente conoscere ogni nuova tecnologia prima degli studenti. Deve però essere sufficientemente competente da guidarli a comprenderla, utilizzarla criticamente e riconoscerne i rischi.
Ogni giorno riceviamo messaggi fraudolenti. Perché dovremmo credere a tutto?
Nella mia casella di posta elettronica arrivano continuamente messaggi che mi chiedono di aggiornare i dati della carta di credito, verificare il conto bancario, pagare fatture inesistenti o rispondere a presunte azioni giudiziarie; di tanto in tanto compare persino un fantomatico parente americano che, dopo una vita trascorsa oltreoceano, avrebbe deciso di lasciarmi un'eredità milionaria.
Dovrei credere a tutto?
Dovrei fornire i miei dati bancari a ogni sconosciuto che li richiede? Dovrei pagare ogni falsa fattura o precipitarmi da un avvocato alla ricezione di qualsiasi improbabile comunicazione giudiziaria?
Naturalmente no!
Perché l'uso consapevole degli strumenti digitali impone di verificare le fonti, analizzare il contesto, riconoscere le anomalie e non confondere ciò che viene scritto con ciò che è vero.
Una minaccia alla sicurezza fisica richiede evidentemente precauzioni diverse da una comune truffa informatica. Ma il principio di fondo resta: un'email è una comunicazione, non una prova automatica della veridicità del suo contenuto.
E se questo concetto è ormai parte della quotidianità di milioni di cittadini, dovrebbe esserlo a maggior ragione nelle istituzioni educative, non per ignorare i pericoli, ma per affrontarli con competenza.
Un Paese del G7 non può permettersi una cultura digitale superficiale
L'Italia siede al tavolo del G7, partecipa alle strategie internazionali sulla cybersicurezza, investe nella digitalizzazione della pubblica amministrazione e dichiara di voler costruire una società fondata sull'innovazione.
Eppure basta osservare ciò che è accaduto nelle scuole per comprendere quanto sia ancora lunga la strada verso una vera maturità digitale.
Non bastano miliardi investiti in infrastrutture se non vengono accompagnati da competenze, procedure e responsabilità chiaramente definite.
Non basta acquistare computer se manca la capacità di distinguere una comunicazione attendibile da una manipolazione.
Non basta parlare di intelligenza artificiale se non si conoscono i fondamenti della sicurezza informatica.
Non basta accumulare certificazioni se poi il sistema fatica a reagire in modo coordinato a un fenomeno tanto semplice nella sua manifestazione quanto destabilizzante nei suoi effetti.
La questione, dunque, va ben oltre le email inviate alle scuole, ma riguarda la capacità del nostro Paese di affrontare una società in cui la tecnologia può essere utilizzata non soltanto per migliorare i servizi, ma anche per manipolare informazioni, condizionare comportamenti e provocare danni senza compromettere direttamente un solo computer del destinatario.
Il vero attacco è alla nostra capacità di valutare la realtà
Forse la domanda più importante non è chi abbia spedito quelle migliaia di email, (Naturalmente, individuare i responsabili è doveroso e spetta agli investigatori) ma come cittadini dovremmo porci anche un'altra domanda:
siamo davvero preparati a vivere in un mondo nel quale chiunque può diffondere, in pochi istanti, migliaia di comunicazioni apparentemente minacciose, false o manipolatorie?
Se la risposta è no, il problema è molto più profondo di una campagna di posta elettronica, perché il punto non è negare la gravità delle minacce, né criticare chi ha agito in buona fede per proteggere studenti e personale scolastico, ma è pretendere che la tutela delle persone sia affidata a procedure proporzionate, valutazioni competenti e strumenti di verifica efficaci.
Due giorni di allarme dovrebbero diventare l'occasione per una seria riflessione nazionale sulla preparazione digitale delle nostre istituzioni e non una caccia alle streghe contro dirigenti e insegnanti, ma un'assunzione di responsabilità da parte di chi governa, organizza e forma il sistema educativo, perché la scuola non può limitarsi a utilizzare la tecnologia: deve comprenderla, insegnarla e saperne gestire le conseguenze.
La vera forza di un Paese non si misura soltanto dagli strumenti tecnologici che possiede, ma dalle competenze delle persone che li utilizzano.
E se vogliamo davvero parlare di innovazione, cybersicurezza e futuro, dobbiamo avere il coraggio di partire proprio dalla scuola, altrimenti rischiamo di diventare un Paese capace di parlare di intelligenza artificiale, ma ancora impreparato davanti a una semplice email.
Benvenuti nell'Italia del G7. La domanda, a questo punto, non è soltanto cosa sia accaduto in questi due giorni di follia. La vera domanda è: cosa accadrà quando la prossima minaccia sarà tecnologicamente molto più sofisticata e, soprattutto, reale?
Domande frequenti
Cosa è realmente successo nelle scuole italiane durante l'allarme per presunti attacchi hacker?
Non si è trattato di un vero attacco hacker ai sistemi informatici delle scuole, ma di una campagna di invio massivo di email minatorie tramite account compromessi. I sistemi informatici delle scuole non sono stati violati, ma la reazione è stata sproporzionata rispetto alla reale complessità tecnica dell'evento.
Perché la risposta delle scuole è stata così drastica di fronte alle email minatorie?
La risposta drastica deriva dalla mancanza di procedure chiare e competenze digitali diffuse per distinguere minacce reali da campagne di intimidazione generica. Di fronte a email con minacce gravi, la priorità è stata garantire la sicurezza fisica, ma ciò ha evidenziato fragilità nella gestione delle emergenze digitali.
Qual è la differenza tra un vero attacco hacker e l'invio massivo di email minatorie?
Un vero attacco hacker implica violazioni sofisticate dei sistemi informatici, con superamento di protezioni e accesso non autorizzato ai dati. L'invio massivo di email, invece, può essere realizzato anche con conoscenze informatiche di base e non comporta necessariamente la compromissione dei sistemi destinatari.
Quali sono le principali carenze del sistema scolastico italiano evidenziate dall'episodio?
Le principali carenze riguardano la mancanza di competenze digitali diffuse, la scarsa preparazione nell'analisi delle minacce informatiche e l'assenza di procedure operative efficaci per la gestione di tali situazioni. Inoltre, si evidenzia una discrepanza tra la digitalizzazione degli strumenti e la reale capacità d'uso consapevole e sicuro degli stessi.
Le certificazioni e i titoli informatici del personale scolastico sono sufficienti a garantire la sicurezza digitale?
No, possedere certificazioni o titoli non basta se non sono accompagnati da competenze operative aggiornate e capacità concrete di gestione delle emergenze digitali. Il sistema tende a premiare l'accumulo di titoli più che l'esperienza e la preparazione pratica, creando una competenza più burocratica che sostanziale.
Cosa dovrebbe fare il sistema scolastico per affrontare meglio simili minacce in futuro?
È necessario investire nella formazione continua del personale, sviluppare procedure centralizzate e rapide di valutazione delle minacce, e promuovere una vera cultura digitale. Solo così la scuola potrà guidare studenti e comunità verso un uso critico, consapevole e sicuro delle tecnologie.